社内の資料をAIに探してもらい、その内容をもとに回答してもらう。そんな使い方を実現する仕組みの一つが「RAG」です。便利な一方で気になるのが、社員ごとに設定されている閲覧権限。本来見られない人事資料や他部署のファイルまでAIが回答してしまっては困ります。RAGの基本から、今ある閲覧権限を維持しながら安全に社内資料を活用する方法まで整理します。

AIに社内資料をつなぐことでデータが探しやすくなる
社内には、業務マニュアルや提案書、議事録、仕様書など、仕事に必要な情報が大量に保存されています。AIと社内資料をつなぐと、ファイル名や保存場所を探すところから始めるのではなく、知りたいことをそのまま質問して情報を探すという使い方ができるようになります。
ファイルを一つずつ探さなくてもAIに質問できる
たとえば過去の提案内容を確認したいとき、従来ならファイルサーバーやクラウドストレージを開き、フォルダをたどったり、キーワードを変えながら検索したりして資料を探します。
AIから社内資料を検索できれば、「A社に以前提案したサービス内容を確認したい」「この製品の導入手順が書かれた資料はある?」といった普段の言葉で質問できます。
関連する資料を探すだけでなく、その中身をもとに回答まで作れるため、「ファイルを見つける」から「必要な情報を見つける」へ検索の仕方を変えられるのが大きな特徴です。
PDFやOfficeファイルなどに蓄積された情報を活用できる
社内情報は、きれいにデータベースへ整理されているものばかりではありません。
PDFのマニュアル、Wordで作った議事録、PowerPointの提案書など、さまざまなファイルに情報が分散していることもあります。
こうした資料をAIから検索できる環境を用意すると、保存されている文書の中から質問に関係する情報を探し、業務に活用しやすくなります。
特に、長年ファイルを蓄積してきた会社では、「情報はあるはずなのに、どこにあるか分からない」という問題の解消にもつながります。
「AIが何でも知っている」のではない
ここで押さえておきたいのは、AIが社内の情報を最初からすべて知っているわけではないことです。
質問を受けたら、まず社内資料から関連する情報を探し、見つかった内容をAIへ渡して回答を作る。このような仕組みを利用することで、社内固有の情報についても回答できるようになります。
そして、この「必要な情報を探してからAIが回答する」仕組みの代表的なものがRAGです。
社内資料を探して答える仕組みがRAG
RAGという名前だけを見ると難しそうですが、基本的な考え方はそれほど複雑ではありません。AIだけに回答させるのではなく、先に必要な情報を検索し、その内容を参考にして回答してもらう仕組みです。
RAGは「検索+生成AI」と考えると分かりやすい
RAGは「Retrieval-Augmented Generation」の略で、日本語では「検索拡張生成」などと呼ばれます。
仕組みを単純にすると、次のような流れです。
- 社員がAIに質問する
- 質問に関連する社内資料を検索する
- 関係する情報を取り出す
- その情報を生成AIへ渡す
- AIが質問に合わせて回答する
つまり、検索と生成AIを組み合わせた仕組みと考えると分かりやすいでしょう。
AIに社内のあらゆる情報を覚え込ませるのではなく、質問されたときに必要な情報を探しにいくのがポイントです。
普通の生成AIとの違い
一般的な生成AIは、その会社の社内規程や過去の提案書、プロジェクト資料などを最初から知っているわけではありません。
そのため、「うちの経費精算のルールは?」と質問しても、社内規程を参照できなければ、自社のルールに沿った回答はできません。
RAGを使って社内規程を検索できるようにすれば、質問に関連する箇所を見つけ、その内容をもとに回答できます。
社内検索との違い
従来の社内検索でも、キーワードを入力して関連するファイルを探すことはできます。
大きく違うのは、資料を見つけた後の作業です。
通常の検索では、検索結果からファイルを選び、自分で開いて必要な箇所を読みます。RAGでは、検索した資料の内容をAIが利用して、質問に対する回答まで作ることができます。
ただし、ここで新しい問題が出てきます。
AIは、その資料を誰に見せてよいのか。
社内資料をAIから利用できるようにするなら、検索の便利さだけでなく、この閲覧権限も一緒に考える必要があります。
「見られない資料」までAIが見つけられるはなぜ?
会社のファイルは、すべての社員が自由に閲覧できるとは限りません。RAGを導入するときも、このルールを無視してすべての資料を一つの検索対象として扱ってしまうと、情報漏えいにつながる可能性があります。
社内ファイルにはもともと閲覧範囲がある
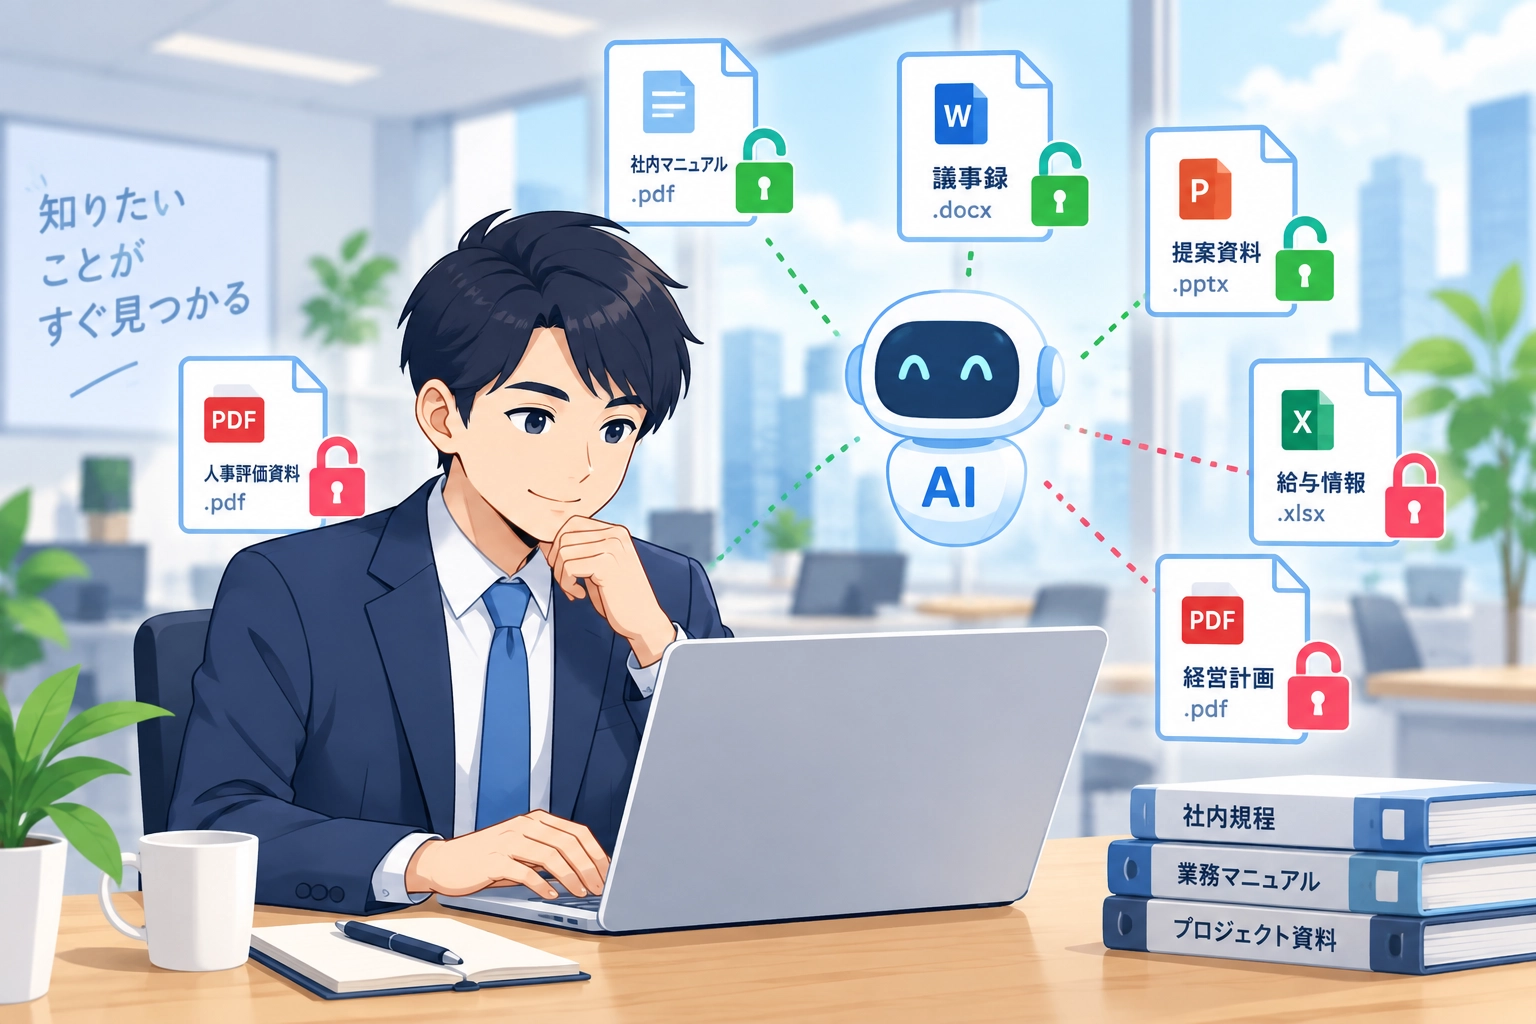
たとえば、社内マニュアルは全社員、営業資料は営業部、プロジェクト資料は参加メンバー、人事評価資料は人事担当者や一部の管理職など、資料によって閲覧できる人は異なります。
ファイルサーバーやクラウドストレージでは、このような違いをユーザーやグループごとの閲覧権限で管理しています。
RAGを利用するときにも、基本的には同じ考え方が必要です。
RAGに入れた瞬間に権限が消えるわけではない
RAGそのものが、既存の閲覧権限を勝手に解除するわけではありません。
問題になるのは、RAGが検索するデータと、元のファイルに設定された閲覧権限が正しく連動していない場合です。
元のストレージでは「人事部だけ」と設定されていても、RAG側でその情報を全社員共通の検索対象として扱えば、本来閲覧できない社員の質問に使われる可能性があります。
検索できてはいけない資料が検索対象になるケース
営業担当者がAIに「今年度の人件費について教えて」と質問したとします。
本来、人件費の詳細資料を閲覧できない社員であれば、その資料は検索対象にならない状態が理想です。
ところがRAG側で閲覧権限を判定していなければ、AIが人事や経営部門の資料を検索し、その内容を回答に利用してしまう可能性があります。
ファイルそのものへのリンクを表示しなくても、中に書かれている情報を回答してしまえば、実質的には情報が見えていることになります。
回答だけでは情報源に気づきにくい
従来ならアクセス権のないファイルを開こうとすれば、「権限がありません」と表示されます。
一方、AIが複数の資料から情報を取り出して自然な文章で回答すると、その情報が本来自分には閲覧できない資料から取得されたものだと気づかないこともあります。
だからこそRAGでは、回答を表示した後ではなく、資料を検索する段階から閲覧権限を守る設計が重要になります。
社員ごとの閲覧権限をAIにも引き継ぐ
RAGを安全に使う基本はシンプルです。質問した本人が普段閲覧できる資料だけを、AIも参照できるようにすることです。そのためには、RAGだけに新しい権限ルールを作るのではなく、すでに社内で使っているファイルの閲覧権限と連動させる方法が考えられます。
基本は「本人が見られる資料だけ」を検索する
社員がAIへ質問したとき、最初に「誰が質問しているのか」を確認します。
そのうえで、その社員が閲覧できる資料だけを検索対象にします。
たとえば営業部の社員なら、全社員向けの資料と営業部の資料は検索できても、人事部だけに限定された資料は検索対象にしない、といった形です。
重要なのは、AIが資料を見つけてから表示するかどうかを判断するのではなく、最初から権限のない資料を検索対象から外すことです。
今あるファイルの権限を利用する
すでに社内でファイルを管理している場合、資料ごとに閲覧権限が設定されていることがあります。
たとえば、特定の部署やプロジェクトメンバーだけがアクセスできるフォルダを作ったり、ユーザーごとに共有範囲を設定したりする運用です。
RAGでも、こうした既存の権限情報を利用できれば、AI専用にすべての権限を設定し直す必要がありません。
普段その社員が開けるファイルはAIからも利用できる。開けないファイルはAIからも利用できない。
この状態に近づけると、社員にとっても管理者にとっても分かりやすい運用になります。
文書を細かく分割して保存するときにも権限を持たせる
RAGでは、長い文書を検索しやすくするため、内容を小さな単位に分割して検索用のデータとして扱うことがあります。この分割されたデータは「チャンク」と呼ばれます。
ここで元の文書との関係が切れてしまうと、元ファイルでは閲覧制限されていた情報が検索対象になる可能性があります。
そのため、元の資料を分割して検索用データを作る場合にも、「この情報を閲覧できるのは誰か」という権限情報を引き継ぐことが重要です。
権限は最初に設定して終わりではない
会社では人の所属や役割が変わります。
部署異動、プロジェクトへの参加・離脱、退職などがあれば、閲覧できる資料も変わります。また、ファイル自体の共有設定が変更されたり、機密資料が削除されたりすることもあります。
元のファイルでは権限を変更したのに、RAG側には古い状態が残っているのでは困ります。
そのため導入時だけでなく、元ファイルの権限変更や削除をRAG側へどう反映するのかまで考えておく必要があります。
検索結果だけでなく回答まで権限を守る
閲覧権限を守るには、AIが最終的に表示する文章だけをチェックすればよいわけではありません。「誰が質問したか」「どの資料を検索したか」「AIへ何を渡したか」という一連の流れで管理することが大切です。
質問した時点で利用者を確認する
まず必要なのが、AIを利用している人の確認です。
社内アカウントなどと連携して利用者を識別できれば、その人の所属部署やグループなどに応じて、検索できる情報を変えられます。
逆に、誰が使っているのか分からない状態では、「この人にはどの資料を見せてよいか」を判断できません。
RAGの権限管理は、ファイル側の設定だけではなく、利用者を正しく識別する仕組みとセットで考える必要があります。
検索する段階で対象資料を絞る
RAGでは、質問に関連しそうな情報を検索し、その結果をAIへ渡します。
この検索段階で利用者の権限を確認し、アクセスできない資料を候補から除外します。
たとえば100件の社内資料から関連情報を探す場合でも、その社員が閲覧できる資料が40件なら、基本的にはその範囲から検索するという考え方です。
これなら、本来見られない資料の内容がAIへ渡ること自体を防ぎやすくなります。
AIへ渡す情報も必要最小限にする
検索で見つかった情報は、回答を作るために生成AIへ渡されます。
だからこそ、検索結果の画面に表示されなければ安全というわけではありません。権限のない資料が裏側でAIへ渡され、その内容が回答に反映されれば情報漏えいになります。
権限を確認した情報だけをAIへ渡す。
検索と回答生成を別々に考えず、一連の処理として管理することがポイントです。
ログを残して後から確認できるようにする
実際の運用が始まったら、利用状況を確認できる仕組みも重要になります。
誰がいつ利用したのか、どのような検索や質問をしたのか、どの資料が参照されたのか。確認できる範囲はシステムによって異なりますが、ログがあれば問題が起きた際の調査に役立ちます。
また、「特定の資料が必要以上に参照されていないか」「権限設定に問題がないか」といった運用上の確認にも使えます。
アクセスを制御する仕組みと、利用状況を確認できる仕組みの両方を見ておくと安心です。
人事・営業・プロジェクト資料と権限管理
権限管理という言葉だけではイメージしにくいため、実際の社内資料に置き換えて考えてみましょう。ポイントは、RAGだから特別なルールにするのではなく、普段の業務で「誰に見せている資料なのか」をAIでも維持することです。
全社員向けの社内規程
就業ルールや各種申請方法、社内マニュアルなど、全社員が閲覧できる資料はRAGとの相性がよい情報です。
「出張の申請方法を教えて」「経費精算の締め日はいつ?」といった質問に対して、該当する社内規程やマニュアルを探して回答できます。
こうした全社員向けの情報からRAGを試してみるのも、導入初期の方法の一つです。
営業部だけの提案資料
過去の提案書や営業ノウハウなどを営業部内で共有している会社なら、営業担当者がAIから検索できると便利です。
一方で、その資料を営業部だけに限定しているのであれば、他部署の社員が同じ質問をしても検索対象にはしない、という制御が必要になります。
便利だから全社員に開放するのではなく、元の共有範囲を維持したまま検索を便利にするという考え方です。
人事・経営に関する機密資料
人事評価、給与、採用、経営計画などの資料は、特に閲覧範囲が限定されやすい情報です。
こうした資料もRAGで利用するのであれば、アクセスできる利用者を明確に限定する必要があります。
また、「ファイルを開けないようにしてあるから大丈夫」と考えず、検索用に作られたデータやAIへの入力にも同じ制限が適用されているか確認することが重要です。
プロジェクト限定資料
プロジェクト資料では、参加メンバーが途中で変わることがあります。
参加中はAIから資料を検索できるものの、プロジェクトを離れたら検索できなくなる。こうした状態を既存のグループや共有設定と連動できれば、管理しやすくなります。
RAG専用の権限リストを別に管理すると、元ファイルとの食い違いが起こる可能性があります。
できるだけ普段使っている権限管理を基準にして、RAG側にも反映することが、長期運用では重要になります。
権限管理のチェックポイント
RAGを導入するときは、回答の賢さや検索精度に目が向きがちです。しかし社内資料を扱うなら、同じくらい重要なのが権限管理です。実際の社内環境で安全に使えるかどうか、導入前に確認しておきたいポイントを整理します。
「検索できます」だけでは判断しない
社内のPDFやOfficeファイルを検索できる、自然な文章で質問できる、資料をもとに回答できる。こうした機能はRAGを選ぶうえで重要です。
ただし、社内利用では「その資料を誰が検索できるのか」まで確認する必要があります。
全社員向けのマニュアルと、人事部だけが閲覧できる評価資料を同じように検索できてしまうのでは困ります。
検索精度や対応ファイル形式だけでなく、ユーザーや部署、グループなどに応じて検索範囲を制御できるかまで確認しておきましょう。
既存の閲覧権限を引き継げるか
すでに社内でファイル管理を行っているなら、現在の閲覧権限をRAGでも利用できるかは重要な確認項目です。
理想的なのは、社員が普段使っている環境とAIで見える情報が食い違わないことです。
普段は開けないファイルなのに、AIへ質問すると内容が分かるという状態は避けなければなりません。
どのストレージやファイル管理環境と連携できるのかだけでなく、そこで設定している閲覧権限まで引き継げるのかを確認する必要があります。
権限変更や削除が反映されるか
導入時に正しく設定できても、それだけでは十分ではありません。
たとえば社員が部署を異動した場合、以前の部署だけで共有されている資料は閲覧できなくなるはずです。ファイルを削除したり、共有範囲を変更したりすることもあります。
元の環境では権限が変更されているのに、RAG側には以前の検索データが残っている、といった状態は避けたいところです。
権限変更、ファイル更新、削除などがRAG側へどのように反映されるのかまで確認しておきましょう。
管理者が利用状況を確認できるか
安全な運用を続けるには、利用状況を把握できることも大切です。
誰が利用しているのか、どのような情報が検索されているのか、問題があったときに履歴を確認できるのかなど、管理機能も確認しておきます。
権限管理は「見せない仕組み」を作って終わりではありません。
実際にどのように使われているかを確認し、必要に応じて設定を見直せる状態にしておくことで、長期的に運用しやすくなります。
小さな範囲から実際の権限で試す
最初からすべての社内資料をRAGにつなぐ必要はありません。
たとえば全社員向けのマニュアルと、特定部署だけが閲覧できる資料を使って、小さな範囲から試す方法があります。
その際は回答の正確さだけでなく、
- 閲覧できる社員から質問すると正しく回答できる
- 閲覧できない社員から質問すると情報が出てこない
- 権限を変更すると検索結果にも反映される
- ファイルを削除すると参照されなくなる
といった点も確認します。
RAGを安全に使うポイントは、AIだけに特別な制限をかけることではありません。今ある認証やファイルの閲覧権限と、RAGの検索・回答の仕組みをきちんとつなぐことが基本になります。
便利に検索できるかと同時に、「見えるべき人には見える、見えてはいけない人には見えない」が守られているか。この両方を確認することが、社内資料をRAGで活用するうえで重要です。
よくある質問:
Q. RAGを使うと、社内のファイルがすべてAIに公開されるのでしょうか?
A. RAGを使うだけで、すべてのファイルが自動的に全社員へ公開されるわけではありません。ただし、RAG側で適切な権限管理ができていないと、本来閲覧できない資料が検索や回答に使われる可能性があります。既存の閲覧権限を検索時にも反映できる仕組みが重要です。Q. ファイルサーバーなどですでに設定している閲覧権限はそのまま使えますか?
A. 利用するRAGの仕組みや連携方法によって異なります。既存のユーザーやグループ、ファイルの閲覧権限を引き継げるかだけでなく、その後の権限変更やファイル削除まで反映できるか確認しておく必要があります。Q. RAGを導入するとき、最初からすべての社内資料を対象にした方がよいですか?
A. 必ずしもその必要はありません。全社員向けの資料や特定部署の資料など対象を絞り、検索精度と権限制御の両方を確認してから範囲を広げる方法があります。