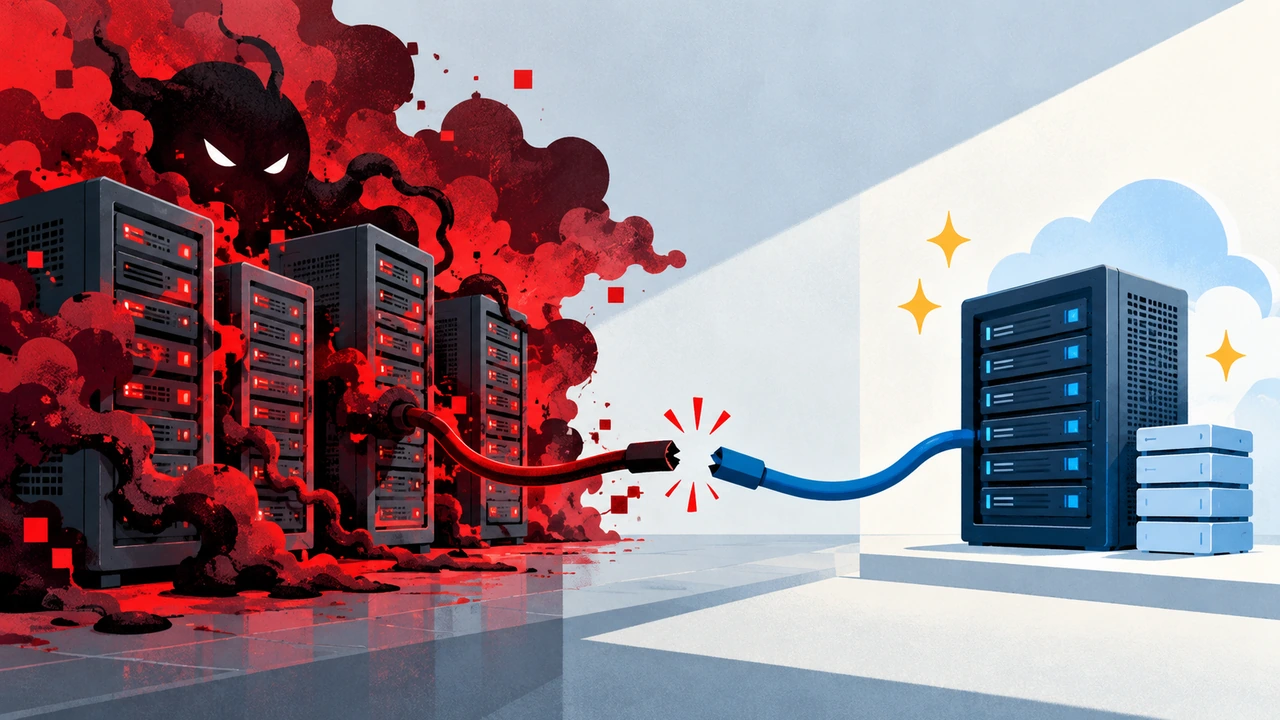
ランサムウェア対策では、バックアップを取っているだけでは安心できません。攻撃によって本番データと一緒にバックアップまで暗号化・削除されれば、いざというときにデータを戻せなくなるからです。大切なのは、被害を受けても正常なデータを残し、必要な状態まで実際に復旧できるようにしておくこと。保存先や世代、接続方法まで含めて、バックアップの設計を考えていきます。

ランサムウェアはバックアップも狙ってくる
ランサムウェア対策というと、まずバックアップを思い浮かべるかもしれません。もちろんバックアップは重要ですが、保存してあるだけで安全とは限りません。攻撃を受けたときにバックアップまで使えなくなれば、復旧の手段そのものを失ってしまいます。
データを暗号化するだけでは終わらない
ランサムウェアは、PCやサーバー内のデータを暗号化して使用できなくする攻撃として知られています。しかし、被害は端末の中だけにとどまるとは限りません。
感染した端末からアクセスできるファイルサーバーやNAS、共有ストレージなどへ被害が広がる可能性があります。バックアップ先が同じネットワーク上にあり、感染した環境からアクセスできる状態なら、そこに保存されたデータも影響を受けるおそれがあります。
さらに、攻撃者がシステムへ侵入して管理者権限などを取得している場合には、復旧を妨げるためにバックアップを探して削除したり、利用できない状態にしたりすることも考えられます。
つまり、
本番データが被害を受ける
↓
バックアップから戻そうとする
↓
バックアップも使えない
という状況を想定しておく必要があります。
ランサムウェア対策として考えるなら、「データをコピーしておくこと」だけではなく、「攻撃された環境からバックアップを守ること」までがバックアップ設計に含まれます。
バックアップがあっても復旧できないことがある
バックアップファイルが存在していても、それだけで復旧できるとは限りません。
たとえば毎晩バックアップを自動実行していて、ランサムウェアに感染したデータがそのままバックアップされれば、正常だったデータが新しいバックアップで置き換わってしまう可能性があります。
バックアップ先そのものが暗号化されるケースもあれば、必要な世代のデータが残っていない、バックアップファイルが壊れている、復元方法が分からないといった問題もあります。
バックアップの目的はコピーを作ることではなく、必要になったときにデータを戻すことです。
そのため、ランサムウェア対策では、
・攻撃の影響を受けないコピーが残っているか
・感染前の状態まで戻れるか
・バックアップを削除・改ざんされにくくしているか
・実際に復旧できることを確認しているか
まで考える必要があります。
なぜバックアップまで使えなくなるのか
バックアップがランサムウェア対策として機能しない原因は、バックアップの有無よりも、その置き方や運用方法にあることがあります。本番環境との距離が近すぎると、便利なバックアップほど攻撃時には一緒に被害を受けやすくなります。
本番データと同じ環境にバックアップがある
たとえば、社内のファイルサーバーに業務データを保存し、同じサーバー内の別フォルダへバックアップを作っているとします。
ハードウェア故障や操作ミスへの備えとして役立つ場合はありますが、サーバーそのものがランサムウェアの影響を受ければ、本番データとバックアップの両方が使えなくなる可能性があります。
同じストレージ内の別領域へコピーするだけの場合も同様です。
本番とバックアップが物理的・論理的に近いほど、一度の障害や攻撃で同時に失うリスクがあります。
バックアップでは「何個コピーがあるか」だけではなく、「それぞれが同じ原因で同時に失われないか」を見ることが重要です。
常時接続された保存先にも被害が広がる
バックアップ専用のNASや別サーバーを用意していても、それだけで十分とは限りません。
本番環境から常時アクセスできる状態になっていたり、同じ管理者アカウントで操作できたりすれば、侵害された環境からバックアップへ攻撃が及ぶ可能性があります。
これはバックアップ運用の便利さとのトレードオフでもあります。
常時接続されていれば自動バックアップを行いやすく、日常的な復旧も簡単です。一方で、攻撃を受けた環境との接点が増えれば、バックアップまで巻き込まれる可能性も高まります。
そのため、すべてのバックアップを同じ接続方法にするのではなく、日常的に利用するバックアップとは別に、本番環境から直接触れにくいコピーを用意するという考え方が必要になります。
正常なデータまで上書きされてしまう
自動バックアップには、もう一つ注意点があります。
たとえば毎日深夜に最新データをバックアップする仕組みで、月曜日にランサムウェアの影響を受けたとします。その状態に気づかずバックアップ処理が続けば、火曜日、水曜日と異常なデータが保存されていく可能性があります。
最新の1世代しか保存していなければ、感染前の日曜日のデータへ戻したくても、すでに残っていないかもしれません。
そこで必要になるのが世代管理です。
昨日、3日前、1週間前など、複数時点のバックアップを残しておけば、異常が発生する前の状態を選んで復旧できる可能性が高まります。
ただし、世代を増やせば必要な保存容量も増えます。何世代残すか、どの期間まで戻れるようにするかは、データ量や更新頻度、業務上許容できる損失などを考えて決める必要があります。
攻撃されても残るバックアップを作る
ランサムウェアに備えるなら、バックアップは「本番データのコピー」ではなく、「本番環境が使えなくなったときにも残るコピー」として設計する必要があります。そのためには、同じ方法で同じ場所へ保存するのではなく、複数の守り方を組み合わせます。
バックアップを複数に分けて持つ
バックアップを1か所だけに保存すると、その保存先に問題が起きたときに復旧手段を失います。
そこで、本番データとは別に複数のコピーを用意し、それぞれ異なる場所や方法で保管します。
たとえば、
・業務で使用する本番データ
・社内のバックアップストレージ
・社外のクラウドストレージ
のように分ければ、1つの環境に問題が起きても別のコピーが残る可能性があります。
重要なのは、単純にコピーの数を増やすことではありません。
同じサーバー内にバックアップを3つ作っても、そのサーバー自体が被害を受ければ3つとも失う可能性があります。保存媒体や保存場所を分散させることで、一つの被害がすべてのコピーへ波及しにくい構成にします。
本番環境から切り離したコピーを残す
すべてのバックアップが本番環境から常時アクセスできる状態では、攻撃がバックアップまで到達する可能性があります。
そこで、少なくとも一部は本番環境から切り離して保管します。
外付けストレージへバックアップしたあと物理的に取り外す方法もあれば、ネットワークから隔離された環境へ保存する方法もあります。クラウドを利用する場合も、本番環境とは異なる権限やアカウントでバックアップを管理することで、影響範囲を分ける考え方があります。
ただし、切り離せば切り離すほど運用の手間は増えます。
毎日のバックアップをすべて手作業で接続・切断するような方法では、担当者の負担が大きくなり、作業忘れも起こりやすくなります。
日常的なバックアップは自動化しながら、重要なコピーについては本番環境から切り離すなど、役割を分けて設計する方が現実的です。
過去の正常な状態まで戻れるようにする
ランサムウェア感染にすぐ気づけるとは限りません。
そのため、最新のバックアップだけではなく、複数の時点へ戻れる状態を作っておく必要があります。
たとえば、
・直近7日分は毎日保存
・過去4週間は週単位で保存
・さらに過去数か月は月単位で保存
といったように、期間によってバックアップの残し方を変える方法があります。
すべてのデータを毎日長期間保存すれば容量は大きくなりますが、古いバックアップを一定間隔で残す方法なら、保存容量を抑えながら復旧できる期間を広げられます。
どこまで過去へ戻れる必要があるかは、業務によって異なります。
更新頻度の高い業務データと、長期間ほとんど変更されない資料では、必要なバックアップ頻度も保存期間も同じではありません。
「毎日バックアップする」というルールだけで決めるのではなく、「どの時点まで戻れれば業務を再開できるか」から逆算して考えることが、復旧を前提としたバックアップ設計につながります。
保存先・世代・接続方法を分ける
複数のバックアップを用意するなら、それぞれに違う役割を持たせることが重要です。同じ保存先、同じ接続方法、同じタイミングのコピーだけを増やすのではなく、「どこに置くか」「どうつなぐか」「いつの状態を残すか」を分けて考えます。
3-2-1-1-0で考えるバックアップ設計
バックアップ設計の考え方として使われるのが「3-2-1-1-0」です。
それぞれの数字は、次のような考え方を表しています。
| 数字 | 考え方 |
|---|---|
| 3 | 元データを含めて3つのデータを持つ |
| 2 | 2種類の異なる媒体や保存方法を使う |
| 1 | 1つは別の場所に保管する |
| 1 | 1つはオフラインまたは変更できない状態で保管する |
| 0 | バックアップのエラーを0にするため復旧できることを確認する |
たとえば、社内のファイルサーバーにあるデータを、バックアップ用ストレージとクラウドの両方へ保存する構成が考えられます。
さらにクラウド側のバックアップを簡単に削除・変更できない状態にし、定期的に復旧テストを行います。
重要なのは、「3-2-1-1-0という数字を守れば安全」ということではありません。考え方の中心にあるのは、一つの障害や攻撃ですべてのデータを同時に失わないようにすることです。
ランサムウェアだけでなく、機器の故障、操作ミス、災害などにも備えやすくなります。
オフラインとオフサイトを使い分ける
オフラインとオフサイトは似ていますが、バックアップで守ろうとしているものが少し違います。
オフラインは、本番環境からネットワークなどを通じてアクセスできない状態にすることです。外付けストレージへバックアップしたあと取り外して保管する方法などが分かりやすい例です。
本番環境がランサムウェアの被害を受けても、接続されていなければ攻撃が直接到達しにくくなります。
一方のオフサイトは、本番データとは物理的に離れた場所へバックアップを置くことです。別拠点やクラウドなどを利用します。
こちらはランサムウェアだけでなく、火災、浸水、地震、機器の盗難など、拠点そのものに問題が起きた場合への備えにもなります。
オフラインだからオフサイトとは限らず、オフサイトだから攻撃から切り離されているとも限りません。
たとえば社外のクラウドにバックアップしていても、本番環境と同じ認証情報で自由に削除できる状態なら、侵害されたアカウントを通じてバックアップまで削除される可能性があります。
「別の場所にある」と「攻撃から切り離されている」を分けて考えることがポイントです。
世代管理で感染前のデータを残す
バックアップを複数世代残す目的は、単に古いデータを保存することではありません。問題が起きる前の正常な時点を選んで戻せるようにするためです。
たとえば、金曜日にランサムウェアの感染が判明したとしても、実際には水曜日から一部のデータに異常が発生していた可能性があります。
木曜日のバックアップしか残っていなければ、そのバックアップにも問題が含まれているかもしれません。
水曜日、火曜日、月曜日、その前の週と複数の世代が残っていれば、調査結果をもとに復旧する時点を選べます。
ただし、世代を増やせば保存容量とコストも増えます。
データの重要度や更新頻度に合わせて、毎日・毎週・毎月など保存間隔を変えると、容量を抑えながら長い期間をカバーできます。
バックアップの世代数だけを見るのではなく、「異常に気づくまで何日かかる可能性があるか」も含めて保存期間を決めることが大切です。
削除や書き換えができないバックアップを残す
バックアップを別の場所に置いても、攻撃者がそこへアクセスして削除できるなら安心とはいえません。そこで、保存したバックアップそのものを変更しにくくする仕組みを組み合わせます。
イミュータブルなバックアップとは
イミュータブルとは、簡単にいえば一定期間、保存したデータを変更したり削除したりできない状態にすることです。
通常のバックアップでは、管理者権限があれば古いデータを削除できることがあります。日常の運用では便利ですが、その管理者権限を攻撃者に奪われると、バックアップを意図的に消される可能性があります。
イミュータブルなバックアップでは、あらかじめ設定した保持期間中の変更や削除を制限します。
ランサムウェアによって本番データが暗号化された場合でも、正常だった時点のバックアップが変更されずに残っていれば、そこから復旧できる可能性が高まります。
一方で、削除できないという特徴は運用上の制約にもなります。
誤って不要なデータを保存しても保持期間中は削除できなかったり、保存容量が想定以上に増えたりすることがあります。保持期間や必要容量まで含めて設計する必要があります。
バックアップの権限を本番環境から分離する
本番環境とバックアップ環境で同じ管理者アカウントを使用していると、一つの認証情報が侵害されたときに両方へアクセスされる可能性があります。
そこで、バックアップの管理権限を分離します。
本番システムを管理するアカウントからバックアップを自由に削除できないようにしたり、バックアップ管理専用の認証情報を用意したりする方法があります。
クラウドを利用する場合も、本番環境とバックアップ環境のアカウントや権限を分けることで、侵害されたときの影響範囲を小さくできます。
ここで大切なのは、バックアップを「本番システムの付属機能」としてだけ考えないことです。
本番環境が乗っ取られる可能性を前提に、その環境からバックアップへどこまで操作できるのかを確認します。
バックアップ自体を守る仕組みも必要になる
ランサムウェア対策では、バックアップを作る仕組みと、作ったバックアップを守る仕組みの両方が必要です。
たとえば、
・複数の保存先を利用する
・本番環境から切り離したコピーを持つ
・複数世代を残す
・削除や変更を制限する
・管理権限を分離する
といった方法を組み合わせます。
すべてを同じ強度で守る必要はありません。
すぐに戻したいデータはアクセスしやすいバックアップへ保存し、ランサムウェアなど重大な被害に備えるコピーは、より強く分離された場所へ保存するといった役割分担もできます。
バックアップの安全性を高めるほど、保存容量や費用、管理の手間が増える場合があります。そのため、すべてのデータを一律に扱うより、業務停止への影響が大きいデータから優先して保護方法を決める方が現実的です。
感染から復旧までを想定したバックアップ設計例
実際のバックアップ設計では、特定の方法だけですべてを守るのではなく、複数の保存先や保護方法を組み合わせます。自社のシステムがどこにあり、どのデータをどのくらいの時間で戻したいかによって、適した構成は変わります。
オンプレミス環境での構成例
社内にファイルサーバーなどを置いている場合は、まず日常的な復旧に使うバックアップを別のストレージへ保存する方法があります。
さらに、それとは別にクラウドや別拠点などへコピーを保管します。
一例としては、
社内ファイルサーバー
↓
社内バックアップストレージ
↓
クラウドまたは別拠点のバックアップ
という構成です。
社内のバックアップは、ファイルを誤って削除した場合や機器故障などから素早く戻す用途に向いています。
一方、別の場所にあるバックアップは、社内環境全体がランサムウェアの被害を受けた場合や、拠点に問題が起きた場合の復旧手段として使います。
さらに重要なデータについては、オフラインのコピーや変更・削除を制限したバックアップを追加する方法もあります。
クラウドを利用した構成例
本番データをクラウドで管理している場合も、「クラウドにあるからバックアップは不要」とは限りません。
本番データとは別にバックアップを作り、複数世代を保存します。さらに、本番環境から簡単に削除できないように権限や保存方法を分けます。
たとえば、
クラウド上の本番データ
↓
世代管理されたバックアップ
↓
別アカウントや別の保存領域に保護されたバックアップ
といった考え方です。
クラウドではバックアップの自動化や遠隔地への保存を行いやすい一方、設定や権限の管理が重要になります。
本番環境の管理者権限を持つアカウントから、すべてのバックアップを削除できる構成になっていないかを確認します。
また、バックアップサービスを利用している場合も、保存期間、世代数、削除保護、復旧方法などの仕様を確認しておく必要があります。
バックアップ方法は環境に合わせて組み合わせる
バックアップ設計に、すべての企業へそのまま当てはまる一つの正解があるわけではありません。
数人で共有するファイルが中心の会社と、大量の業務データを24時間扱う会社では、必要な復旧速度も保存容量も大きく異なります。
まず、失うと業務への影響が大きいデータを整理します。
そのうえで、
・どのくらい前の状態まで戻れればよいか
・どのくらいの時間で復旧する必要があるか
・どこまでデータを失うことが許容できるか
・バックアップにどの程度の費用をかけられるか
を考えます。
すべてのデータを最高レベルで保護しようとすると、コストも運用負荷も大きくなります。
重要度の高いデータには複数世代、オフサイト、イミュータブルなどを組み合わせ、再作成できるデータは比較的シンプルなバックアップにするなど、重要度に応じて設計を変える方法もあります。
目的はバックアップの数を増やすことではありません。ランサムウェアによって本番環境が使えなくなったときに、業務再開に必要なデータを確実に残しておくことです。
バックアップを「取る」だけで終わらせない
バックアップ設計の最後に確認したいのは、「バックアップが正常に動いているか」ではなく「必要なデータを実際に戻せるか」です。保存に成功していても、復旧できなければランサムウェア対策として十分に機能しません。
実際にデータを戻せるかテストする
バックアップの管理画面に「成功」と表示されていても、復旧まで成功するとは限りません。
バックアップデータの破損、設定ミス、必要なファイルの保存漏れ、復旧手順の不備などは、実際に戻してみて初めて分かることがあります。
そのため、バックアップを作るだけでなく、定期的な復旧テストまで運用に含めます。
すべてのシステムを毎回復旧するのが難しければ、重要なファイルを選んで戻してみる方法もあります。一定期間ごとに、より広い範囲を対象とした復旧テストを実施するなど、段階的に確認する方法も考えられます。
特に確認したいのは、
・必要なバックアップが残っているか
・指定した時点のデータへ戻せるか
・復旧したファイルを正常に開けるか
・復旧に必要なアカウントや認証情報が使えるか
・担当者が手順どおりに作業できるか
といった点です。
ランサムウェア被害時には、普段使用しているPCやサーバー、管理アカウントなどがそのまま使えるとは限りません。
「いつもの環境が使えない状態でも復旧作業を始められるか」という視点まで含めて確認しておくと、バックアップをより現実的な復旧手段として準備できます。
復旧にかかる時間も確認しておく
データを戻せることが分かっても、復旧に数日かかるようでは業務への影響が大きくなる場合があります。
そこで、どのくらいの時間で復旧できるかも確認しておきます。
たとえば数TBのデータをクラウドから戻す場合、回線速度によっては相応の時間がかかります。バックアップ自体は安全な場所に残っていても、必要なデータをすべて転送して業務を再開するまでに時間がかかる可能性があります。
すべてを一度に戻す必要があるとも限りません。
業務再開に不可欠なデータを先に復旧し、過去の資料や利用頻度の低いデータは後から戻す方法もあります。
そのためには、どのシステムやデータを優先するかを事前に決めておく必要があります。
バックアップ設計では「どのくらい前まで戻れるか」と「どのくらいの時間で戻せるか」の両方を考えます。
バックアップ頻度を高くすれば失うデータを少なくできますが、その分保存容量や処理負荷が増える場合があります。復旧時間を短くしようとすれば、より高速な保存先やネットワークなどが必要になることもあります。
重要度の高い業務から必要な復旧水準を決め、それに合わせてバックアップ方法を選ぶことで、コストとのバランスを取りやすくなります。
「バックアップ済み」ではなく「復旧できる状態」を維持する
ランサムウェア対策として考えた場合、バックアップは一度設定して終わりではありません。
社内システムは変化します。サーバーを追加したり、クラウドサービスを導入したり、保存するデータ量が増えたりすれば、以前作ったバックアップ設計ではカバーできなくなることがあります。
担当者の変更によって、復旧手順を知っている人がいなくなることも考えられます。
そのため、バックアップの対象、保存先、保存期間、権限、復旧手順などを定期的に見直します。
ランサムウェア対策として目指したいのは、単に「バックアップを取っています」と言える状態ではありません。
本番環境が被害を受けても正常なコピーが残る。感染前の世代を選べる。バックアップそのものを簡単に削除されない。そして、必要なデータを実際に戻せる。
そこまで確認できて初めて、バックアップが復旧手段として機能します。
3-2-1-1-0、オフラインやオフサイトへの保管、世代管理、イミュータブル化、権限分離などは、その状態を作るための手段です。
自社のバックアップを見直すときは、保存されているデータの量やバックアップの実行回数だけを見るのではなく、「今日ランサムウェアの被害を受けたとして、どのデータを使って、どこまで戻せるのか」を確認してみると、現在の設計に足りないものが見えやすくなります。
よくある質問:
Q. クラウドにバックアップしていれば、ランサムウェア対策として十分ですか?
A. クラウドに保存しているだけでは十分とは限りません。本番環境からバックアップを削除できる権限が残っていれば、認証情報を奪われた際にバックアップまで被害を受ける可能性があります。保存場所だけでなく、権限の分離や世代管理、削除・変更を制限する仕組みまで確認することが重要です。Q. バックアップは何世代残しておけばよいですか?
A. 必要な世代数は、データの更新頻度や異常に気づくまでの期間によって変わります。感染に数日間気づかない可能性も考え、直近だけでなく週単位・月単位など複数の時点へ戻れるようにしておくと安心です。保存容量とのバランスを見ながら、どこまで過去へ戻る必要があるかを基準に決めます。Q. 3-2-1-1-0にすればランサムウェア対策は完了ですか?
A. 3-2-1-1-0はバックアップ設計を考えるうえで有効な指針ですが、それだけで対策が完了するわけではありません。バックアップの権限管理や世代管理に加えて、実際にデータを戻せるか定期的にテストし、システムの変更に合わせて設計を見直すことも必要です。